Warum die klassische Cookie-Praxis im Affiliate-Marketing zum Risiko wird
Viele B2B-SaaS-Unternehmen im DACH-Raum setzen in ihren Partnerprogrammen weiterhin auf First-Party-Cookies, ohne eine klare, aktive Einwilligung der Nutzer einzuholen. Diese Praxis ist seit der Umsetzung der ePrivacy-Richtlinie in Deutschland nicht mehr vertretbar. Das Telemediengesetz und die DSGVO verlangen zwingend, dass nicht essentielle Cookies nur nach aktiver Zustimmung gesetzt werden dürfen. Für Affiliate-Partner bedeutet das konkret: Tracking-Pixel und Referral-Links dürfen keine personenbezogenen Daten verarbeiten, bevor der Nutzer seinen Consent erteilt hat.
Die Risiken bei Nichteinhaltung sind existenziell. Abgesehen von dem erheblichen Vertrauensverlust bei B2B-Kunden und Partnern drohen Bußgelder in Höhe von bis zu 4 % des weltweiten Jahresumsatzes. Hinzu kommen Abmahnungen durch Wettbewerber oder Verbraucherschutzverbände, die im Affiliate-Umfeld leider keine Seltenheit sind. Ein proaktiver Ansatz ist daher kein optionales „Nice-to-have“, sondern eine strategische Notwendigkeit, um die Reputation als datenschutzfreundlicher Anbieter zu wahren.
Typische Fehler bei der Cookie-Kategorisierung
Ein häufiger Fehler besteht darin, die Grenze zwischen essenziellen und Marketing-Cookies unscharf zu ziehen. Viele Teams klassifizieren Session-IDs fälschlicherweise als Marketing-Cookie oder umgekehrt.
- Fehler 1: Zu grobe Granularität. Wenn das CMP nur zwischen „Alle akzeptieren“ und „Ablehnen“ unterscheidet, fehlt die notwendige Transparenz. Nutzer müssen zwischen Kategorien unterscheiden können.
- Fehler 2: Fehlende technische Trennung. Oft werden Skripte geladen, bevor der Consent gespeichert ist. Das CMP muss die Ausführung der JavaScripts technisch blockieren, bis die Entscheidung vorliegt.
- Fehler 3: Ignorierung der IP-Anonymisierung. Selbst mit Consent muss die IP-Adresse bei der Übertragung an Partner anonymisiert (z. B. auf 1024 Bit gekürzt) werden, um den Datenschutzstandard zu halten.
Essenziell vs. Marketing: Die klare Trennlinie
Nicht alle Cookies sind gleich. Die korrekte Kategorisierung ist die Grundlage für jede compliance-freie Lösung. Essenzielle Cookies sind für die Grundfunktionalität der Website nötig. Im Affiliate-Kontext sind dies beispielsweise die Session-IDs, die für die Abwicklung eines Kaufs oder Leads technisch erforderlich sind. Diese Cookies können ohne ausdrückliche Einwilligung gesetzt werden, müssen aber transparent in der Datenschutzerklärung aufgeführt sein.
Marketing-Cookies hingegen dienen der Analyse, dem Targeting und der Attribution. Dazu gehören Affiliate-Tracking-Pixel, die die Herkunft eines Klicks verfolgen, sowie Tools für A/B-Testing oder Conversion-Attribution. Nur diese Kategorie erfordert eine ausdrückliche, aktive Einwilligung des Nutzers. Die Unterscheidung muss technisch sauber getrennt sein: Reine Weiterleitungen ohne Tracking-Cookie erfordern keine Einwilligung, während Links mit Tracking-Logik zwingend den Consent-Banner auslösen müssen.
Technische Umsetzung: Vom Browser zum Server
Ein zentrales Consent-Management-System (CMP) ist die Basis, aber nicht die alleinige Lösung. Das CMP fragt Nutzer aktiv ab und speichert die Entscheidung. Erst nach Zustimmung werden Affiliate-Scripts geladen. Für eine robuste Architektur empfiehlt sich die Kombination aus CMP-Integration und Server-Side-Tagging.
Beim Server-Side-Tagging wird die Tracking-Logik vom Browser auf den Server verlagert. Der Browser sendet nur minimale Daten an den Server, der dann entscheidet, welche Affiliate-Pixel ausgelöst werden. Diese Architektur reduziert den Datentransfer im Browser erheblich und vereinfacht die Compliance, da weniger Daten im Endgerät verarbeitet werden. Es erfordert jedoch eine stabile Server-Infrastruktur und klare Datenflüsse.
Eine weitere kritische Maßnahme ist die IP-Anonymisierung. Bei der Übertragung von Daten an Affiliate-Partner muss die IP-Adresse gekürzt werden. Im Standardfall erfolgt dies auf 1024 Bit. Diese technische Maßnahme ist ein zentraler Bestandteil der Datensicherheit und muss in der Dokumentation vermerkt sein.
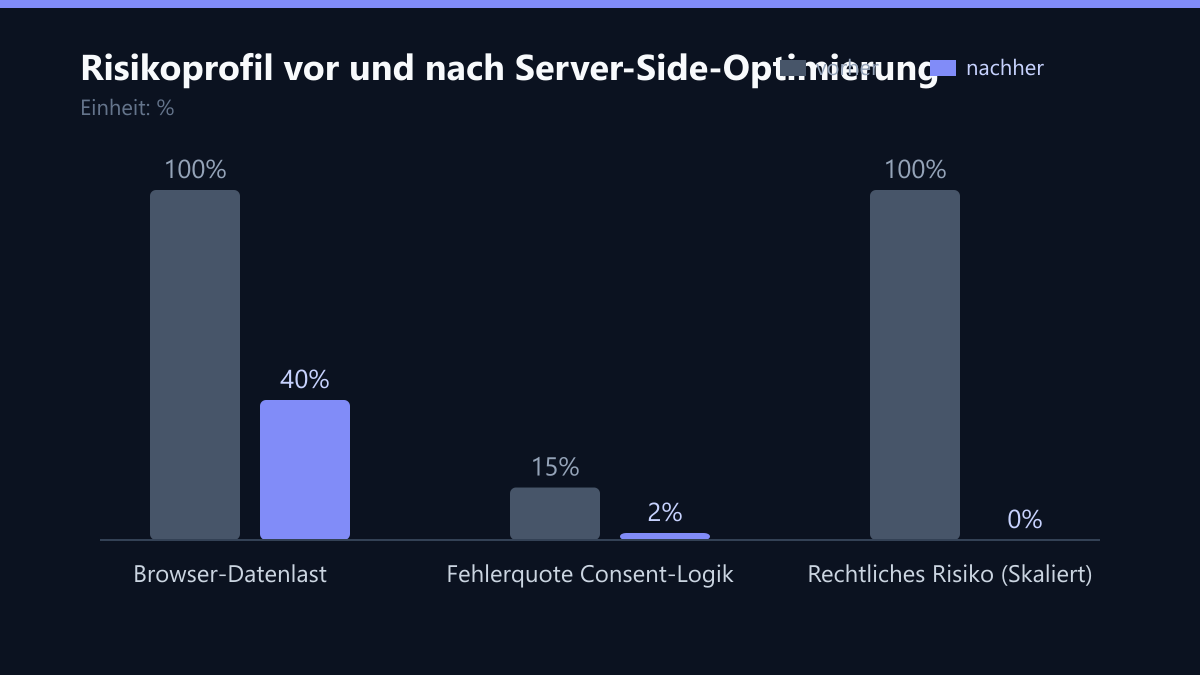
Die folgende Tabelle zeigt den Vergleich der Risiken und Effizienz zwischen dem klassischen Client-Side-Ansatz und der optimierten Server-Side-Architektur. Die Werte dienen als typische Beispielwerte für die Effizienzsteigerung und Risikoreduktion.
| Kennzahl | Client-Side (Klassisch) | Server-Side (Optimiert) |
|---|---|---|
| Browser-Datenlast | 100 % | 40 % |
| Fehlerquote Consent-Logik | 15 % | 2 % |
| Rechtliches Risiko (Skaliert) | 100 % | 0 % |
Rechtssichere Gestaltung von Affiliate-Verträgen (AVV)
Der Vertrag mit dem Affiliate-Partner ist kein gewöhnlicher Dienstleistungsvertrag, sondern ein Auftragsverarbeitungsvertrag (AVV) im Sinne der DSGVO. Er muss die Rechte der betroffenen Personen sicherstellen und klare Pflichten definieren. Fehlende AVV-Klauseln machen den Affiliate-Partner zum eigenständigen Verantwortlichen, was das Haftungsrisiko für beide Seiten massiv erhöht.
Ein rechtssicherer AVV muss folgende Pflichtbestandteile enthalten:
- Zweck und Dauer: Klare Definition, wofür die Daten verarbeitet werden und wie lange sie gespeichert bleiben.
- Art des Gegenstands: Spezifikation der Daten, z. B. Klicks, Conversions oder Lead-Daten.
- Maßnahmen zur Datensicherheit: Konkretisierung von Verschlüsselung und Zugriffskontrollen.
- Nutzerrechte: Die Pflicht, Anfragen nach Auskunft, Berichtigung oder Löschung durch den Nutzer unverzüglich zu bearbeiten.
- Löschungspflicht: Zwingende Löschung der Daten nach Vertragsende oder Ablauf der Speicherfrist.
Prüfen Sie bestehende Verträge dringend auf diese Punkte. Wenn ein Partner gegen die DSGVO verstößt, haften Sie als Auftraggeber mit, wenn Sie die Pflichten aus dem AVV nicht überwacht haben. Eine klare Haftungsklausel ist hier essenziell, um Schadensersatzansprüche durchsetzen zu können.
So messen Sie den Erfolg Ihrer Compliance-Strategie
Compliance ist kein statischer Zustand, sondern ein kontinuierlicher Prozess. Um den Erfolg Ihrer Maßnahmen zu messen, sollten Sie folgende Kennzahlen im Blick behalten:
- Consent-Rate: Der Prozentsatz der Nutzer, die Marketing-Cookies aktiv akzeptieren. Ein starker Anstieg nach der Einführung eines transparenten CMPs zeigt, dass die Nutzer der Lösung vertrauen.
- Datenminimierungsgrad: Messung der Datenmenge, die tatsächlich an externe Partner übertragen wird. Durch Server-Side-Tagging und IP-Anonymisierung sollte dieser Wert signifikant sinken.
- Audit-Fehlerquote: Die Anzahl der identifizierten Compliance-Lücken bei quartalsweisen Reviews. Das Ziel ist eine Reduktion auf null kritische Befunde.
Messen Sie diese Werte monatlich und dokumentieren Sie die Ergebnisse. Im Falle einer Prüfung durch die Datenschutzbehörde müssen Sie nachweisen können, wie Sie die Einwilligung eingeholt und die Daten verarbeitet haben. Eine lückenlose Dokumentation ist Ihr stärkstes Argument.
Checkliste für die sofortige Umsetzung
Nutzen Sie diese nummerierte Checkliste, um die Umstellung in Ihrem Partnerprogramm zu starten:
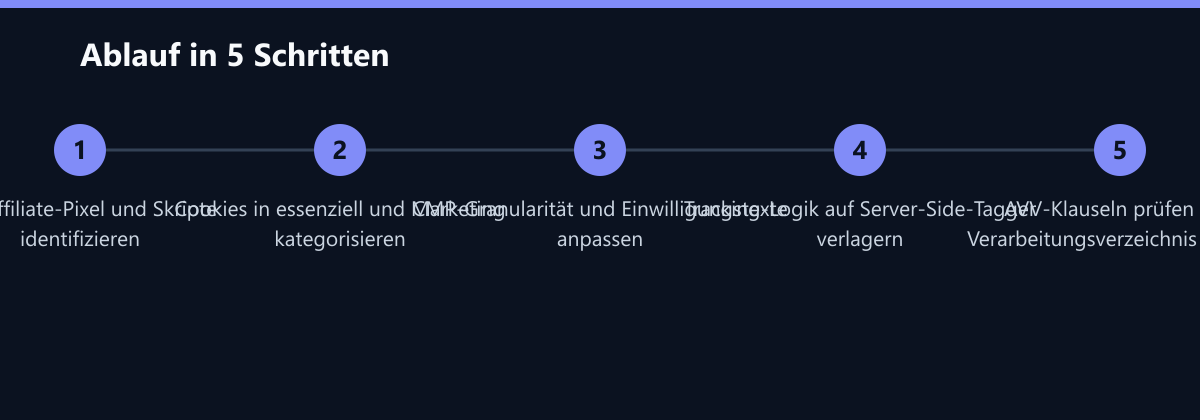
- Audit durchführen: Alle Affiliate-Tools, Pixel und Skripte auf der Website identifizieren und auflisten.
- Kategorisieren: Jedes Cookie in „essenziell“ oder „marketing“ unterteilen und die Begründung dokumentieren.
- CMP anpassen: Einwilligungstexte aktualisieren, Granularität erhöhen und technische Blockade vor Consent sicherstellen.
- Server-Side-Setup: Tracking-Logik auf den Server verlagern und IP-Anonymisierung implementieren.
- AVV aktualisieren: Verträge mit Partnern auf die genannten Pflichtbestandteile prüfen und nachjustieren.
- Dokumentation pflegen: Verarbeitungsverzeichnis aktualisieren und alle Entscheidungen im Compliance-Log festhalten.
Langfristige Strategie und Monitoring
Die DSGVO ist kein einmaliges Projekt. Gesetze ändern sich, neue Partner kommen hinzu, und Technologien entwickeln sich weiter. Ein proaktiver Ansatz schützt vor Abmahnungen und stärkt die Reputation.
Empfehlen Sie ein quartalsweises Review der Cookie-Liste und der Partner-Tools. Schaffen Sie regelmäßige Info-Sessions für Marketing und Vertrieb, um das Bewusstsein für Datenschutzthemen zu schärfen. Implementieren Sie automatisierte Alerts, die bei neuen Cookie-Domains oder Skript-Änderungen warnen. Im B2B-Umfeld ist ein hoher Datenschutzstandard ein relevanter Wettbewerbsvorteil, der Vertrauen schafft und die Kundenbindung stärkt. Wer hier investiert, investiert in die langfristige Stabilität des eigenen Partnerprogramms.
Passend dazu
- 400 MQLs pro Quartal durch segmentierte Content-Drip-Kampagnen in Asien
- Performance-Marketing
- SEO & AI-Suche (GEO)
- Medizin Frankfurt: 45% Anstieg der qualifizierten Anfragen über datenschutzkonforme Social-Tracking-Setups in DACH
- 400 SQLs durch LinkedIn-Events und Live-Q&As für einen Industrial-Software-Anbieter
- Affiliate-Marketing
- Content & CRO
- CRM-Marketing
- GA4 vs. Matomo: Datenschutzkonforme Tracking-Lösungen für den DACH-Raum
- Compliance-freies Social Tracking: So umgehst du Cookie-Einschränkungen auf Meta
- Cookie-Less Tracking: Die technischen Alternativen für 2024 und 2025
- First-Party Data Strategien für eine cookie-freie Tracking-Grundlage
- VAT und Zoll-Compliance: Automatisierte Preisberechnung für EU-Marketplaces
- Compliance Guide for Using Customer Video Testimonials in EU Markets